
2026年国家网络安全宣传周于9月14日-20日在山东济南举办,海光信息受邀出席,并参与中国网络安全年会。作为国内网络安全领域高规格行业会议,本届大会以“智联-共御-智能体时代网络安全协同防御新范式”为主题,汇聚主管部门、基础电信企业、科研机构及产业界代表,共议人工智能加速发展背景下的网络安全新挑战与新路径。
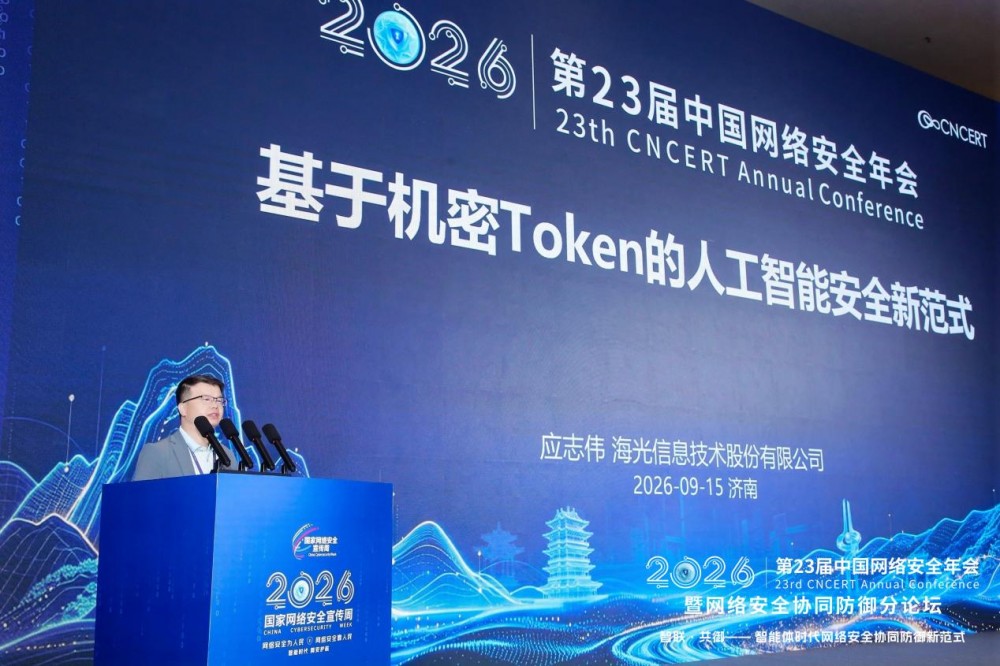
会议期间,海光信息副总裁应志伟表示,随着人工智能加速进入生产系统,网络安全所面对的对象、边界和复杂度都在持续扩大。传统依赖外围防护、软件叠加的安全模式面临新的挑战,AI时代需要重新审视信任基础,将更多安全能力向底层计算平台延伸,以芯片级能力构建更加可靠的内生安全体系。他指出,安全新范式正在形成:每一代计算平台都在重新定义信任。云计算把数据交给远方,而机密计算让远方也看不见数据——信任第一次不必建立在任何人的诺言上,而是建立在物理定律上。其核心思路,是把安全刻进芯片,让每一个词元都机密。
信任下沉,筑牢芯片安全底座
当前,软件代码规模持续膨胀,WAF、EDR、IDS等安全组件不断叠加,在强化防护的同时,也进一步增加了系统复杂度。应志伟指出,复杂性本身正在成为安全需要正视的问题。相比完全依赖庞大且动态变化的软件体系,将信任锚点下沉至经过严格验证的硬件层,可以为上层系统建立更加稳定的可信基础。
围绕这一思路,海光信息构建了从硬件信任根、密码引擎到机密计算,再向操作系统、运行环境和AI推理延伸的安全能力体系。通过可信启动、远程证明、硬件密钥管理等机制,芯片不仅承担计算任务,也成为安全能力的执行载体,让身份验证、运行环境度量和数据保护具备更底层的可信支撑。
边界延伸,构建AI可信环境
人工智能的发展也在进一步改变安全边界。大模型训练和推理过程中,CPU、加速器等不同计算单元需要频繁协同,模型权重、用户请求等高价值数据也在不同设备之间流动。对此,海光信息提出构建跨芯片统一安全域,通过统一密钥体系、安全加密互联和远程证明机制,将CPU与加速器纳入统一可信边界,使数据在计算、传输和内存驻留过程中持续处于受保护状态。
安全保护的颗粒度也在进一步缩小。面向AI场景,海光信息基于“机密词元”理念,将安全机制延伸至Token这一数据基本单元,通过绑定调用方身份、隔离域和模型权限,并覆盖生成、认证、计算、销毁等环节,使敏感数据尽可能不离开芯片可信边界。相比依赖软件层面的安全约束,这一思路更强调由底层硬件强制执行安全策略。
随着人工智能加速进入通信、金融、工业、政务等关键场景,安全能力正成为计算平台不可或缺的基础能力。以芯片为信任起点,并将可信能力向AI计算全流程延伸,正在成为应对新一轮安全挑战的重要技术路径。海光信息也将持续完善底层安全能力,推动机密计算、可信执行等技术与AI应用进一步融合,为人工智能规模化落地提供更加可信的算力基础。


最新评论